
Espaço para comunicar erros nesta postagem
Nas últimas semanas, as ameaças de cibersegurança têm dominado os debates globais de tecnologia, mostrando que a segurança digital é um desafio constante tanto para gigantes multinacionais quanto para pequenas operações locais no Vale do São Francisco. 🛡️ Entre falhas de código herdadas do século passado e o avanço da automação, a linha de defesa digital precisa ser atualizada continuamente para evitar prejuízos severos.
Como as ameaças de cibersegurança afetam grandes corporações e sistemas antigos
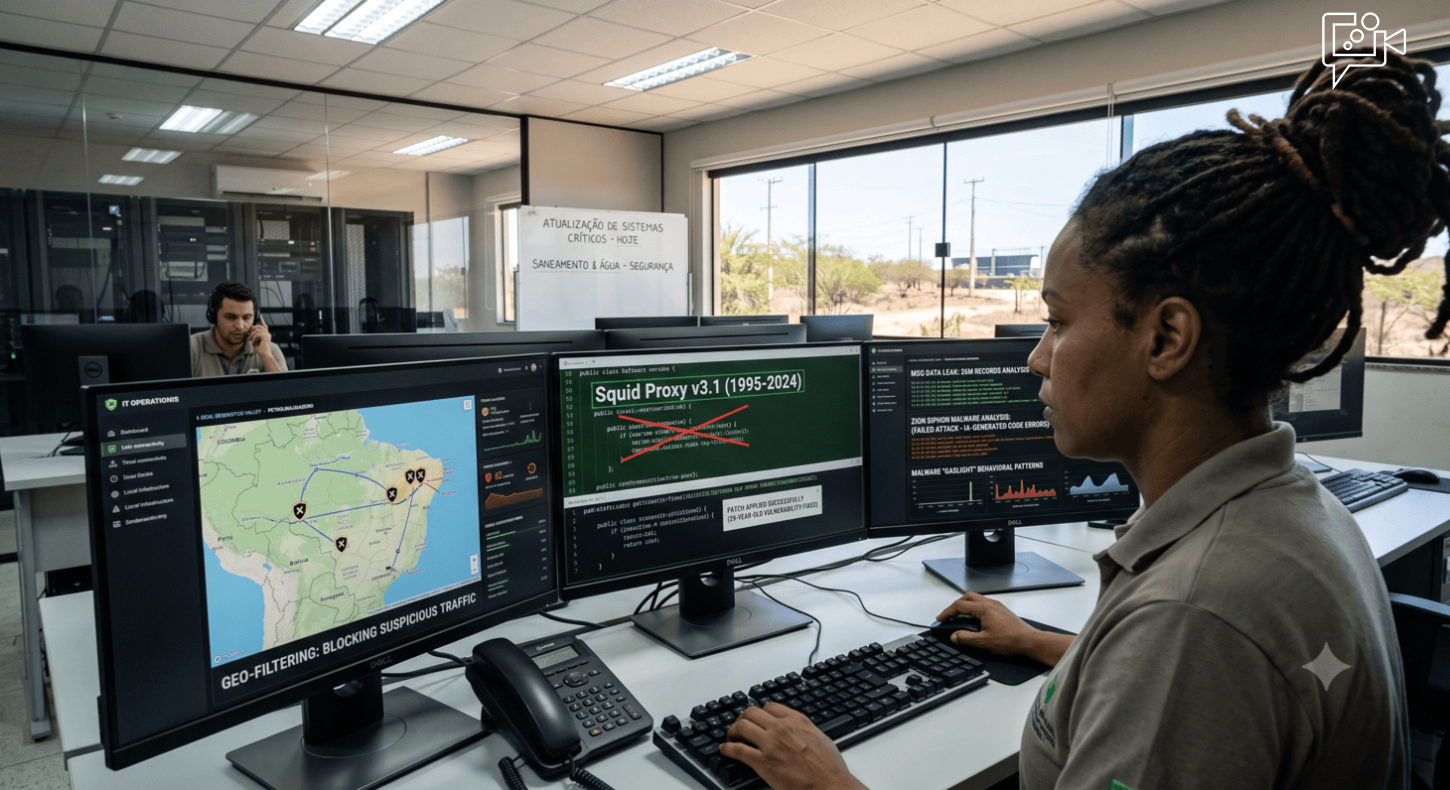
No episódio recente do podcast CISO Series, fomos confrontados com uma enxurrada de incidentes que servem de alerta para qualquer gestor de TI. O destaque inicial vai para o vazamento massivo de 26 milhões de registros do Madison Square Garden. É o tipo de incidente que expõe dados sensíveis de milhares de pessoas e serve como um lembrete desconfortável de que nenhuma infraestrutura física está desvinculada dos riscos digitais.
Enquanto isso, a IBM revelou um novo design de chip de apenas 0,7 nanômetros. É uma obra-prima de engenharia, mas que também abre novos vetores na corrida tecnológica. O podcast também abordou o Gaslight, um malware projetado especificamente para enganar análises de inteligência artificial, mostrando que as defesas automatizadas já estão na mira de ataques direcionados. Para completar as preocupações, a montadora indiana Bajaj Auto enfrentou incidentes de ransomware, e a agência norte-americana CISA lançou novas diretrizes para tentar organizar a segurança de redes empresariais. Por fim, tivemos um momento nostálgico: a correção 🩹 de uma vulnerabilidade de 29 anos no proxy Squid, provando que sistemas antigos ainda guardam perigos escondidos.
O papel da inteligência artificial nas novas ameaças de cibersegurança
Por outro lado, o podcast The CyberWire trouxe um caso intrigante que mistura espionagem digital e falhas de desenvolvimento de software. A análise do malware batizado de Zion Siphon revelou uma tentativa fracassada de ataque aos sistemas de saneamento básico em Israel. A boa notícia é que o ataque foi totalmente ineficaz devido a erros graves de programação no código do vírus.
A parte mais interessante dessa investigação é a forte suspeita de que os criminosos utilizaram Inteligência Artificial para gerar o código sem realizar testes básicos. O uso inadequado de geradores de código por atacantes preguiçosos resultou em uma ferramenta defeituosa e incapaz de cumprir seu objetivo destrutivo. Esse caso também aponta para possíveis operações de desinformação no Oriente Médio, onde a mera propaganda de um ataque virtual pode ter mais impacto político do que a eficácia técnica da invasão. 🤖
Dicas práticas para mitigar riscos digitais
A conexão entre estes episódios nos mostra que, enquanto lidamos com novas ameaças de cibersegurança, o fator humano continua sendo o elo mais importante da segurança. Para os moradores, empresários e profissionais locais, a lição é clara: manter sistemas atualizados e incentivar um ceticismo saudável em relação a e-mails e links suspeitos são as melhores defesas. Afinal, mesmo que as máquinas acelerem a velocidade dos ataques, o bom senso humano ainda é nossa melhor barreira de proteção. 🌐
Publicado por:
Eugênio Marques
Fundador da Sysvale Softgroup e Site Reliability Engineer, Eugênio acumula mais de 10 anos de experiência no desenvolvimento de tecnologia para o setor público. Ao longo dessa trajetória, participou da criação e operação de plataformas SaaS...


+ Lidas
Nossas notícias
no celular



 O Vale Quer Saber
Comentários
Para comentar realize o login em sua conta!
Login Cadastre-se